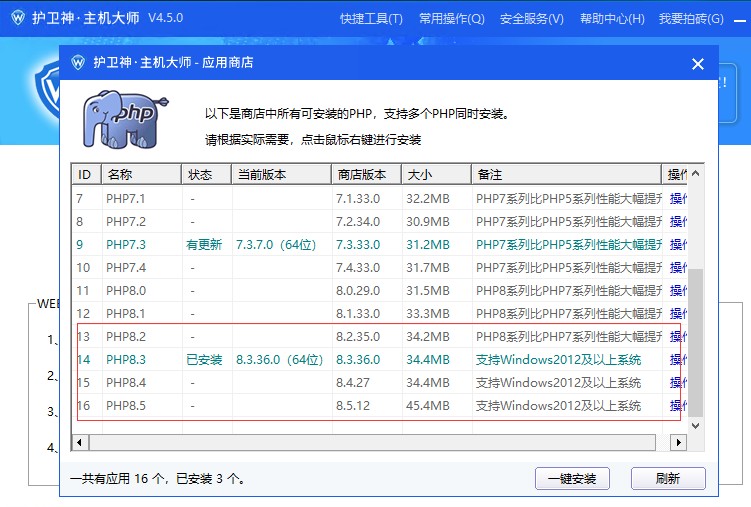
这个2026年10月爆出两个PHP核心RCE漏洞,代号PHP2Shell,没有php.ini缓解和WAF规则可以完全拦截!攻击者无需登录即可远程执行代码,唯一修复手段:升级 PHP版本!目前官方只出了以下升级补丁:PHP 8.2 → 升级到8.2.35PHP 8.3 → 升级到8.3.36PHP 8.4 → 升级到8.4.27PHP 8.5 → 升级到8.5.12而PHP7/PHP5服务器高危目前无补丁
您好,现在可以尝试更新了
您好,感谢您的关注。据查了解到目前PHP官方推出的修复版本只有>=8.2.35低于此版本并没有提供修复版本,关于你所说对方出了修复包,他们也只是利用GITHUB中第三方提供的补丁做修复,但是这种方案毕竟只是 第三方,没有得到官方的肯定。安全性及稳定性能否得到保证不好说,再者这种方式只支持LINUX平台,WINDOWS下没法。因此对于低版本的PHP,建议调整PHP.INI配置以缓解攻击,如有条件可考虑购买护卫神·防入侵系统,对服务器做好保护。