在网站安全的攻防对抗里,无文件网页木马早已不是小众攻击手段。这类恶意代码全程不落地写入服务器磁盘,只在内存中完成执行,传统靠文件特征查杀的工具很难捕捉到痕迹,不少管理员等发现网站被篡改、数据被拖走时,都找不到服务器上的恶意文件,排查和处置的难度比普通网页木马高得多。
一、无文件木马难防,难在这几个关键点
无文件网页木马的攻击链路,专门瞄准了传统防护的盲区:
1. 它不需要在服务器上生成完整的恶意脚本文件,只靠构造特殊请求,就能利用Web应用漏洞直接在PHP、ASP等脚本引擎的内存里执行指令,文件扫描工具根本找不到对应的查杀对象
2. 攻击代码往往伪装在正常的业务请求里,混入普通的上传、查询操作中,常规的关键词拦截规则很容易被编码、变形绕过
3. 很多管理员习惯给整个站点开放脚本执行权限,哪怕是存放图片、附件的上传目录也能解析动态代码,等于给无文件木马留好了可执行的“天然温床”
过去要堵住这些漏洞,需要运维人员手动编辑Nginx、Apache的配置文件,逐条添加防护规则,还要反复测试避免影响正常业务,技术门槛高,耗时也长,稍有疏漏就会给黑客留下可乘之机。
二、护卫神一键拦截,把复杂防护变简单
护卫神防入侵系统针对无文件网页木马的攻击特性,把多维度的防护逻辑封装成了一键可启用的功能,不需要手动改配置、不用逐行写规则,几步操作就能搭建起完整的拦截体系。
1、核心防护:一键查杀无文件网页木马
护卫神的网站防护模块(WAF),内置网页木马专杀引擎,专注扫描服务器数据流,自动查杀流入服务器的恶意代码和网页木马,解决传统杀毒软件不能扫描数据流的盲区问题。
WAF模块内置了针对无文件攻击的专属规则库,不用手动编写,一键启用就能识别请求中隐藏的动态代码执行函数、编码变形的恶意指令、异常的系统调用行为,在恶意代码还没进入服务器内存前就直接拦截,从请求入口阻断攻击。
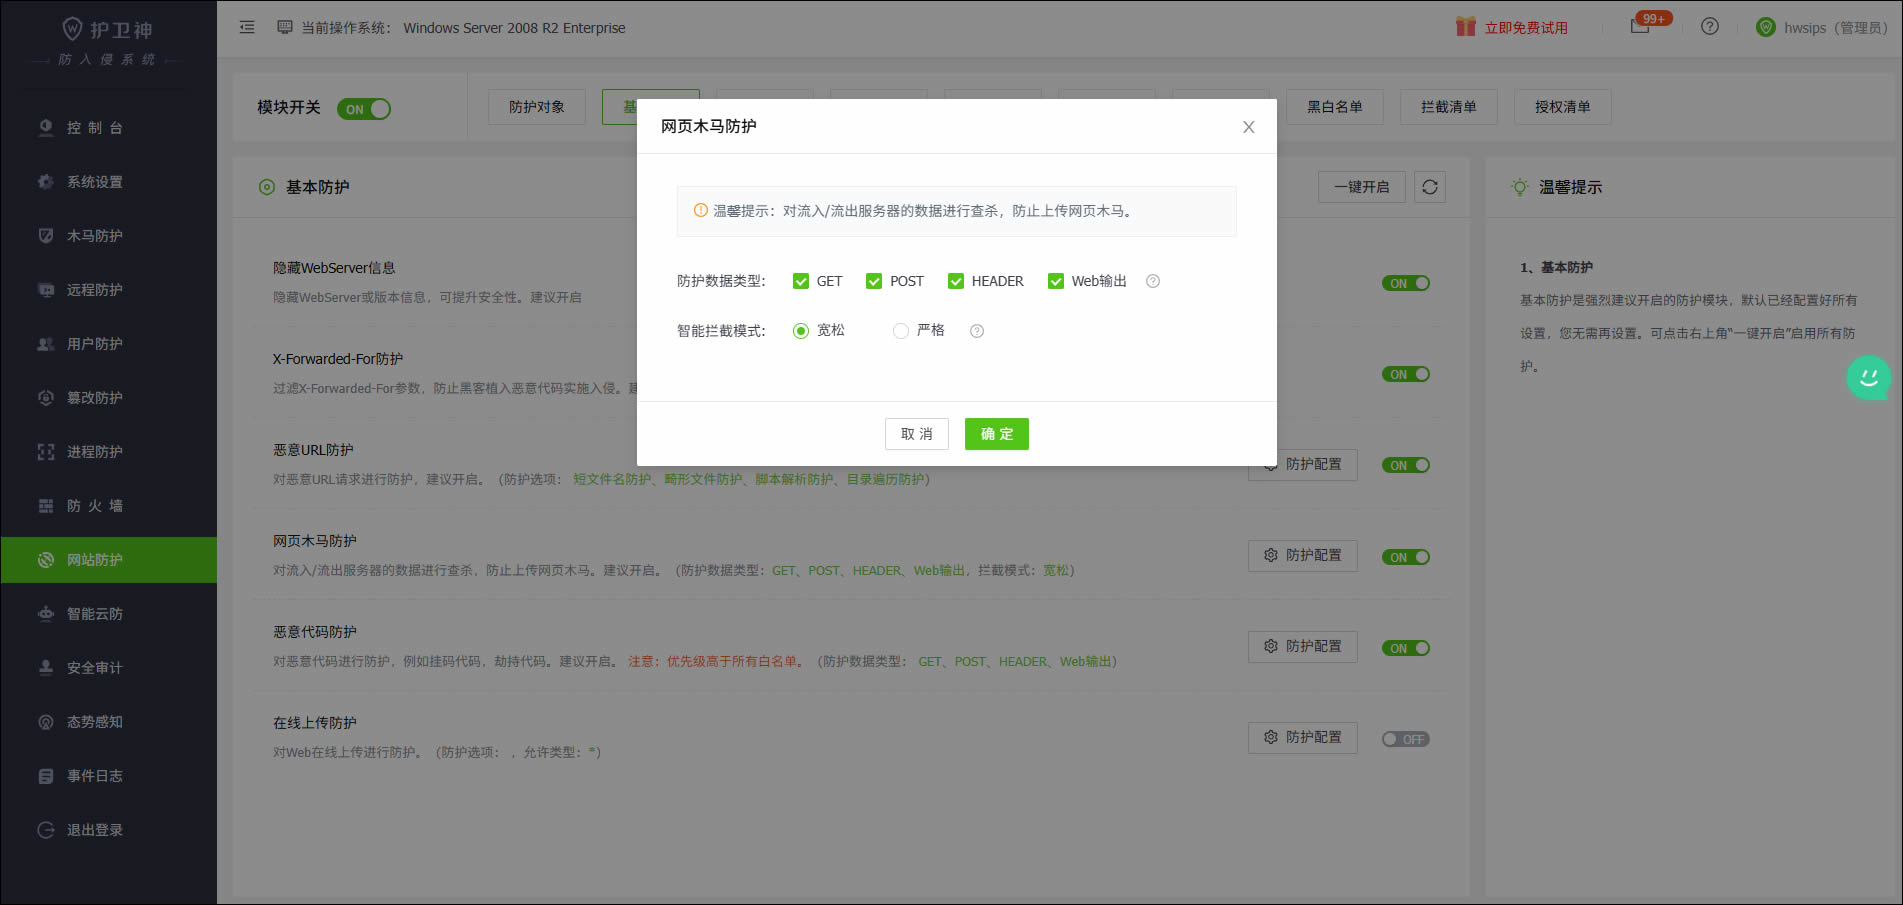
(护卫神扫描服务器数据流,查杀无文件网页木马)
2、加强防护:阻止静态目录执行网页木马
针对无文件木马最常见的执行场景,系统的静态目录保护功能可以一键完成配置:只要在管理面板的“网站防护”-“访问保护”模块中,把uploads、temp、runtime这类本就不需要执行动态脚本的目录加入保护列表,保存后防护即刻生效。之后哪怕无文件木马尝试在这些目录下触发动态代码执行,Web服务器会直接返回禁止访问,不会把请求交给脚本引擎解析,从底层切断无文件木马的执行路径。
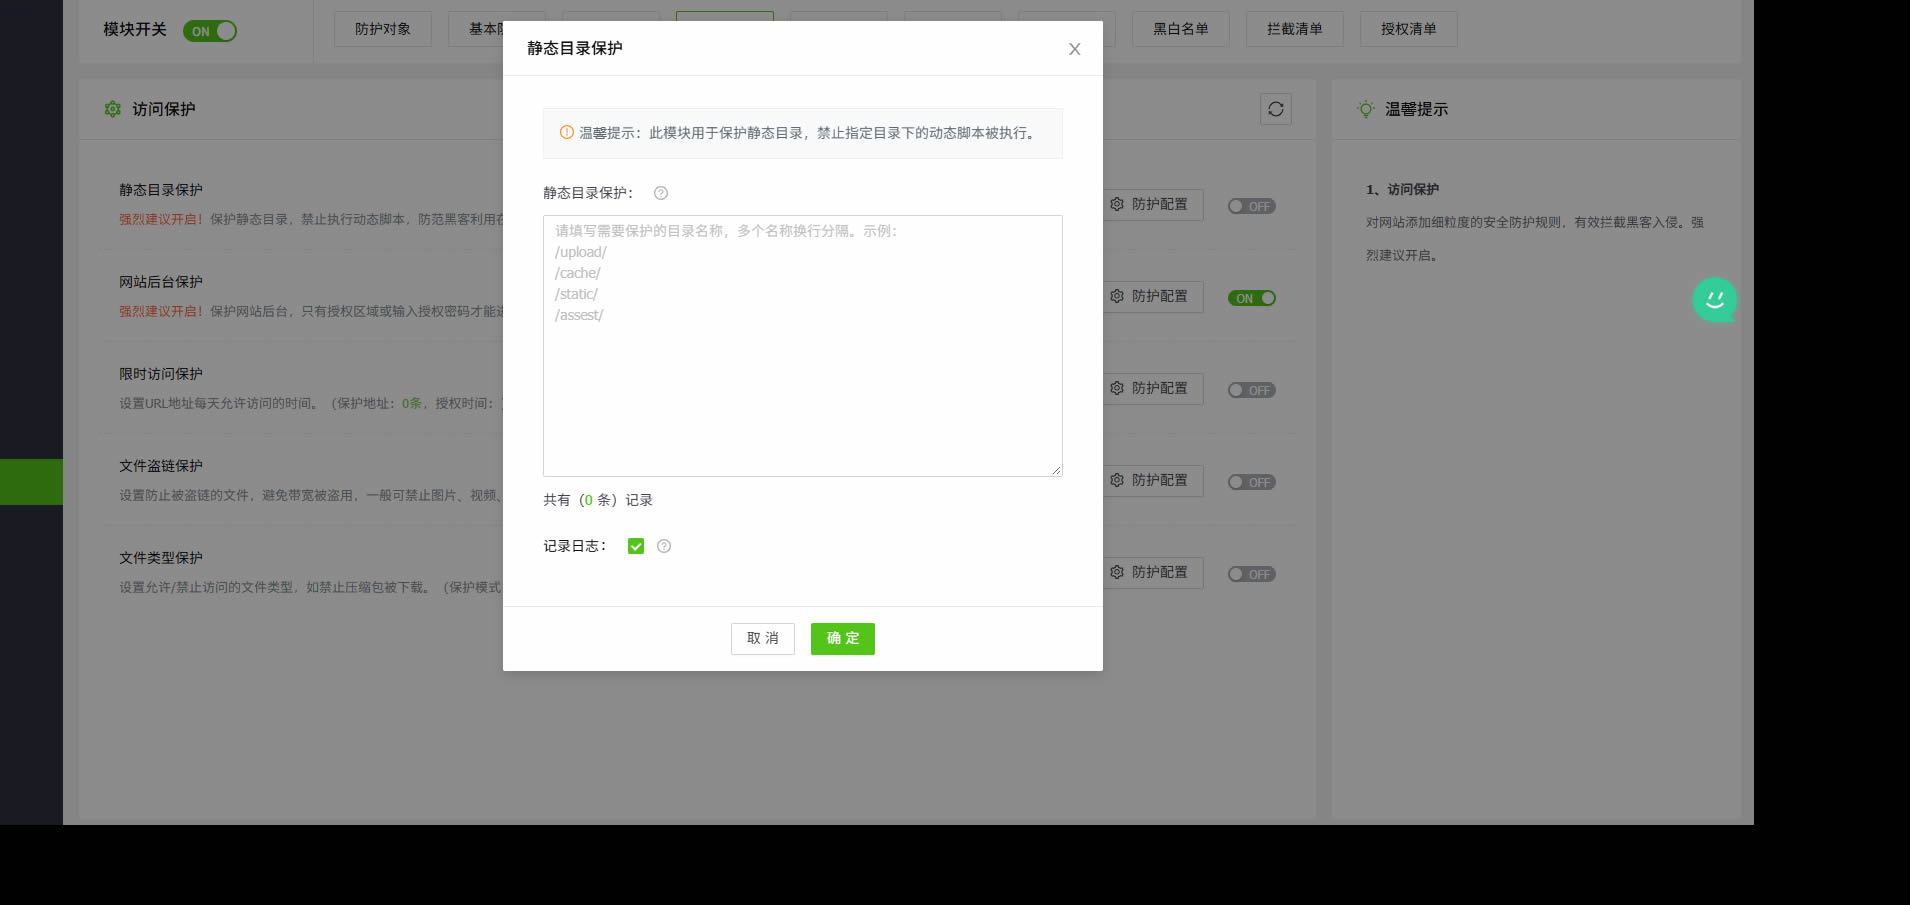
(阻止静态目录执行网页木马)
很多运维人员担心开启这类防护后,会影响网站的正常业务运行。护卫神的防护逻辑完全基于底层系统层面实现,不会修改站点的原有代码,也不需要给服务器业务打额外补丁,所有规则都经过大量真实站点环境的长期验证,误拦截率极低。 就算是同时管理几十台服务器、上万个站点的运维场景,也不需要逐台逐站重复配置,统一设置后所有站点同步生效,不用反复调试不同Web服务器的配置差异,大幅降低无文件网页木马的防护运维成本。
面对越来越隐蔽的无文件网页木马攻击,不用再靠复杂的手动配置去“堵漏洞”,护卫神一键就能完成从请求入口到执行底层的全链路防护,帮网站把这类高隐蔽性的攻击彻底阻挡在门外。