对URL进行精细化防护,可以对不同的URL设置不同的防护规则,例如人机验证、访问密码、访问区域限制等。
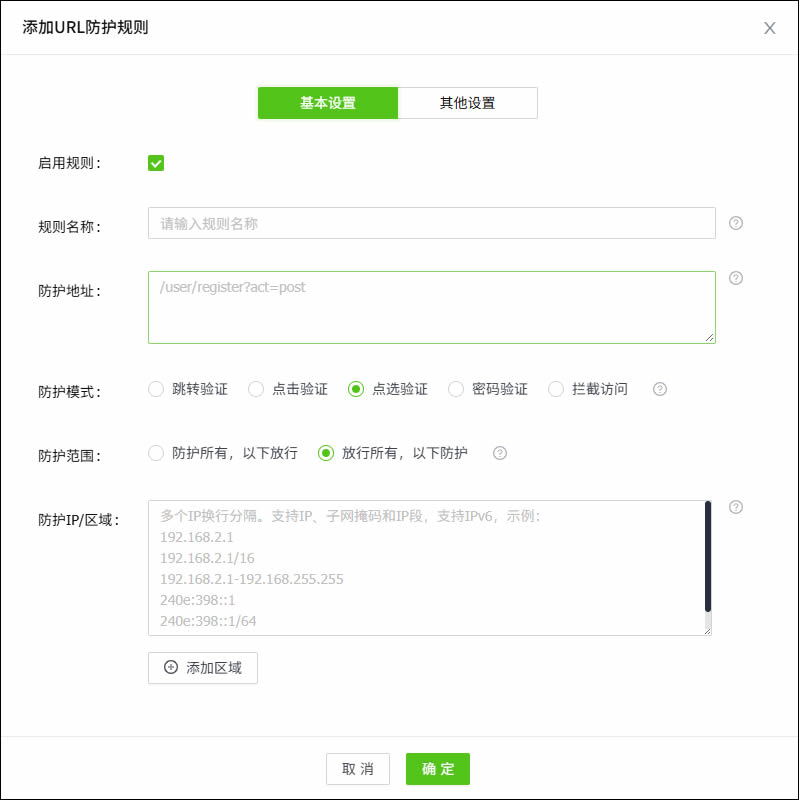
1、规则名称
便于区分防护规则的名字,必填项,不区分大小写,需要在所有规则中唯一。
2、防护地址
需要防护的URL地址。多条URL地址请用换行分隔,不区分大小写。为了精确匹配,请勿填写协议部分(http://或https://)。
URL地址支持填写参数;如果只填写*表示所有地址。
填写示例:
/user/register?act=post
www.hws.com/admin/
*
3、防护模式
对防护地址采取的处理方式,有以下几种模式:
跳转验证:通过HTML跳转代码,进行简单人机判断
点击验证:需要用户手工点击按钮完成验证
点选验证:页面随机展示 6 种图形,需点击指定图形,才能完成人机验证
密码验证:访问者需输入管理员设置的授权密码后才能访问
拦截访问:阻止访问防护地址,不进行人机验证
4、授权密码
只有选择“密码验证”模式后,才会出现此参数项。当用户访问防护地址时,会先要求输入授权密码,验证通过才能正常访问。
5、防护范围
防护规则生效的IP和区域范围,有两种模式:
防护所有,以下放行:所有IP和区域都会进行防护,可以在下方设置不防护的IP和区域。
放行所有,以下防护:所有IP和区域都不防护,只有下方设置的IP和区域才会进行防护。
6、有效时间
通过人机验证后的放行时间(单位:分钟),在此期间内,同一客户端访问防护地址无需再次验证。
7、提示信息
显示在验证页面中的提示文字,仅支持纯文本,不支持HTML,长度不超过1024 个字符。
< > & " ' 等特殊字符会被过滤
8、拦截状态
拦截访问时的网页返回状态码,只对“拦截访问”模式有效;其他防护模式的验证页面统一返回 200 状态。
9、优先级
多条规则,按优先级从高到低进行匹配,一旦匹配上,就不会再往下继续匹配。
范围0-99,0为最高优先级,99为最低
10、记录日志
选中后,会记录通过验证的事件日志,若日志过多请不要选中。