2026年10月22日,PHP官方披露两个绑定的底层高危漏洞CVE-2026-109618、CVE-2026-109619,业界统称为“php2shell”,CVSS危险评分高达9.2分,属于无需身份验证的免登录远程代码执行漏洞。该漏洞与网站业务代码安全性无关,只要底层PHP运行环境受影响,哪怕是无自定义开发的普通官网,也可能被攻击者通过特制上传请求直接控制服务器。
据公开安全观测数据,全球公网暴露的受影响PHP服务器规模庞大,WordPress、Discuz等主流PHP建站系统均处于攻击范围内,目前漏洞PoC已在网络公开传播,多地已出现批量扫描和早期攻击尝试,部分政务、企业站点已临时下线避险。其中Apache + mod_php部署模式风险最高,攻击载荷可在网站业务程序启动前完成利用,传统业务层防护手段完全无法抵御。
针对该漏洞的技术成因,两个漏洞分别对应PHP运行时的两处底层缺陷:CVE-2026-109618源于PHP处理内存耗尽异常退出时,未完成初始化的内部数据被后续清理流程误判为有效数据使用,引发内存损坏;CVE-2026-109619则是PHP工作进程处理完请求后,全局状态未完全重置,出现释放后复用的内存安全问题。两者配合即可让攻击者无需账号、无需诱导用户点击,仅通过一条特制multipart POST上传请求,直接在PHP进程权限下执行任意代码,窃取服务器内的账号凭证、业务数据,甚至完全接管服务器。
为帮助广大站长和服务器管理员快速完成漏洞防护,护卫神结合多年服务器安全防护经验,推出三套覆盖不同场景的可落地解决方案,无需修改业务代码即可快速处置风险:
方法一:升级PHP版本
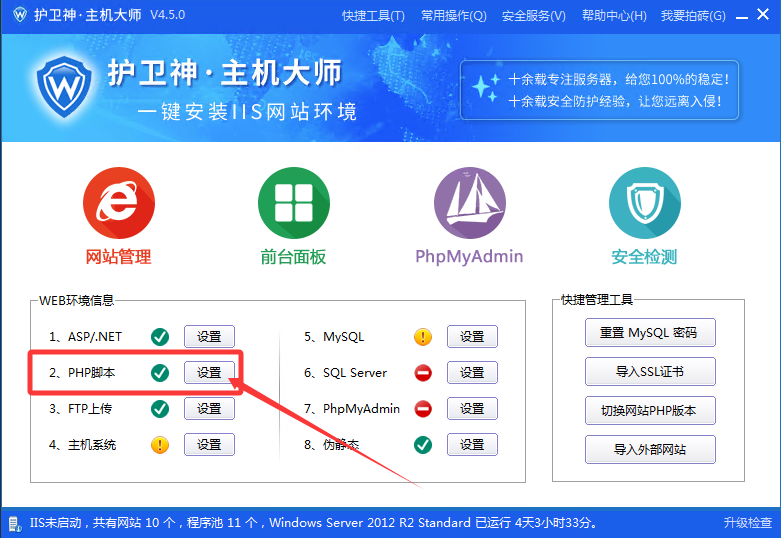
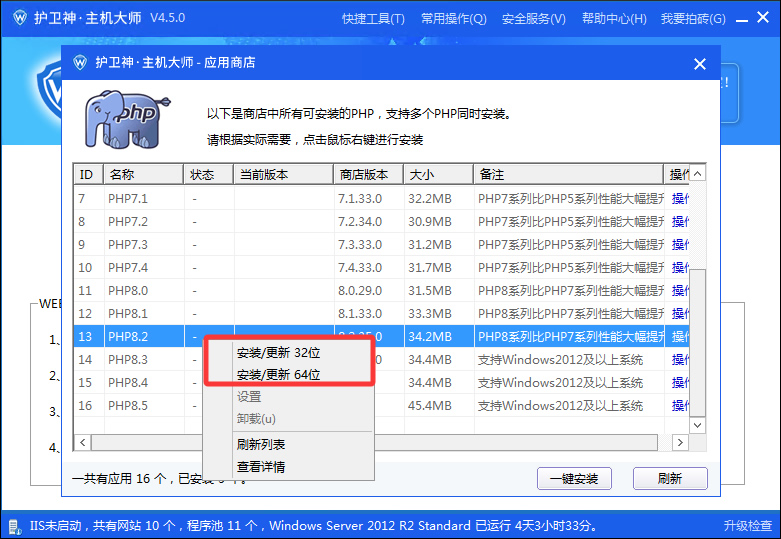
已部署护卫神·主机大师或护卫神·Apache大师的用户,可直接在应用商店中找到对应PHP版本栏目,右键,再点击“更新”,即可将受影响的PHP 8.2、PHP 8.3、PHP 8.4、PHP 8.5快速升级至官方安全版本,从根源上消除漏洞风险。升级完成后需重启所有PHP工作进程,确保补丁完全加载生效。对于PHP7.x以及其他版本,请使用方案二和方案三。
升级方法:进入护卫神.主机大师/护卫神.Apache大师,点击“PHP脚本”后面的“设置”按钮,然后找到需要更新的PHP版本,点击右键,选择“安装/更新”即可自动升级版本。
方法二:全局关闭session.upload_progress攻击路径
针对暂不满足版本升级条件的老旧PHP环境,用户可直接使用“护卫神.PHP2Shell漏洞修复工具”一键免费配置,自动在所有PHP版本的php.ini文件中写入 session.upload_progress.enabled = Off 配置,直接阻断已公开的session相关攻击路径,无需手动逐一修改配置文件,避免出现遗漏。该操作不会影响绝大多数现代业务的正常运行,仅会对依赖原生Session机制展示上传进度条的老旧系统产生轻微影响。
护卫神.PHP2Shell漏洞修复工具下载地址:https://d.hws.com/free/HwsPhp2Shell.zip
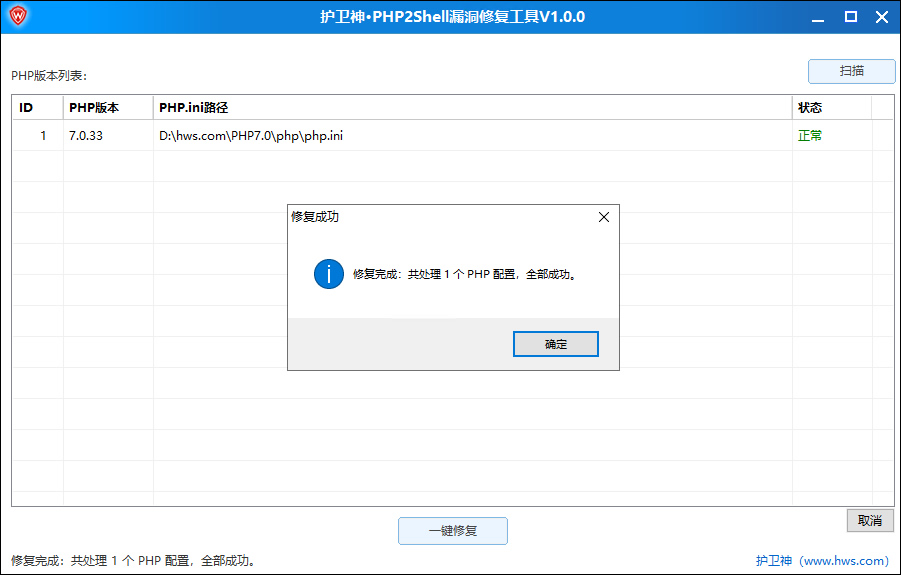
(护卫神.PHP2Shell漏洞修复工具)
方法三:WAF规则更新拦截攻击变种
已部署“护卫神·防入侵系统”的用户,进入“网站防护-注入防护”页面,点击“更新词库”即可获取最新的php2shell攻击特征库,通过WAF层对所有进入网站的恶意请求进行识别拦截,作为纵深防御手段抵御攻击者的扫描和利用尝试,进一步降低暴露风险。该方案对所有PHP版本均生效,可在不改动服务器底层配置的前提下快速完成防护部署。
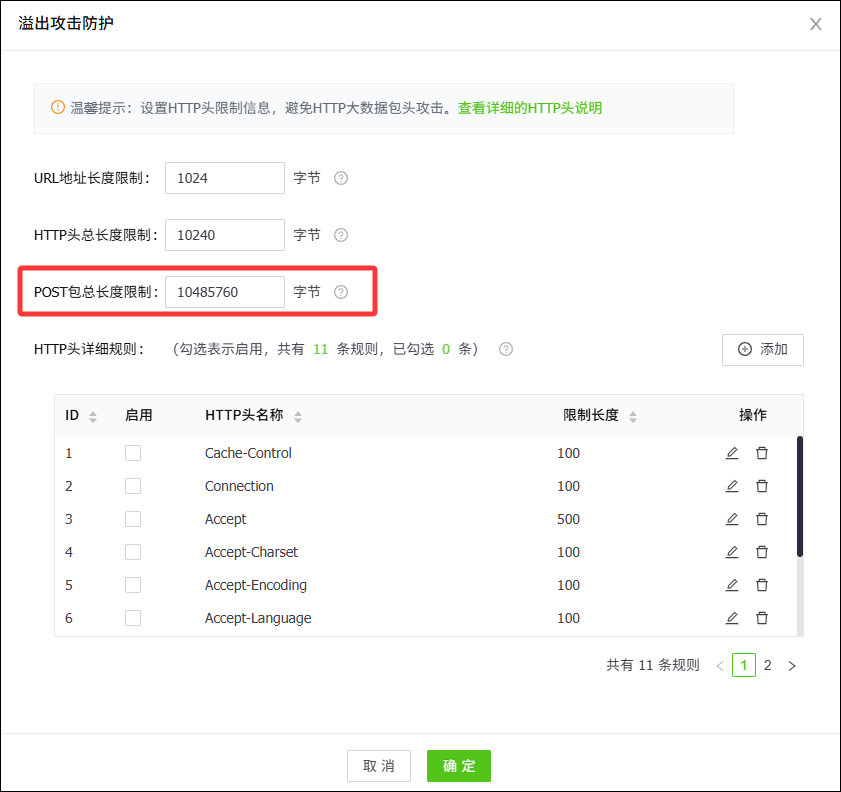
同时建议到“网站防护-攻击防护-溢出攻击防护”,设置“POST总包长度”为10M(10485760字节),如下图:
护卫神安全团队提示,三套方案可单独使用也可叠加部署,优先完成PHP版本升级是最彻底的修复方式,临时缓解配置和WAF防护可作为过渡阶段的防护手段。目前护卫神已完成全产品线的漏洞适配验证,后续将持续跟踪现网攻击变种,第一时间更新防护规则,为用户的服务器安全提供持续保障。