2026年11月5日OpenSSH项目组披露的潜伏近十年的高危密码认证绕过漏洞sshhole,凭借9.8的CVSS 3.1严重级评分,瞬间成为公网服务器安全领域的重大威胁。该漏洞专门瞄准采用musl libc且未启用PAM的Linux系统,攻击者无需掌握任何账户凭据,仅需提交257~1024字节的特殊长度密码请求,就能直接绕过校验登录/etc/shadow中密码字段为星号的运维、自动化部署类高价值账户。目前GitHub平台已公开3个可直接复用的PoC/EXP仓库,尽管暂未监测到大规模在野攻击,但公网暴露的海量Alpine Linux等脆弱资产,随时可能沦为黑客的入侵跳板。针对该漏洞的特性,无需逐台修改系统配置、逐一排查补丁升级遗漏,依托护卫神.防入侵系统的多层远程防护模块,就能快速构建全链路防御体系,从源头掐断漏洞被利用的全部路径。
一、首先溯源:拆解sshhole漏洞的远程攻击全链路
要实现精准防御,首先要理清黑客利用该漏洞的完整入侵流程,才能对应匹配防护能力实现精准拦截:
1.第一步扫描探测:黑客通过自动化扫描工具,批量摸排公网开放远程端口的主机,快速筛选出musl libc环境、OpenSSH版本低于10.6p2、开启密码认证且存在星号账户的脆弱目标。
2.第二步尝试漏洞触发:在同一条SSH会话中连续两次提交257~1024字节长度的填充密码,利用三处历史代码的逻辑混淆绕过密码校验,直接获取目标账户的登录权限。
3.第三步入侵落地:拿到服务器权限后,黑客会上传Webshell恶意脚本、篡改系统核心配置、横向渗透内网资产,最终完全接管服务器控制权。
二、第一道防线:全维度端口扫描行为实时拦截
端口扫描是所有远程入侵行为的第一步,黑客会借助自动化工具批量摸排公网服务器的开放端口清单,锁定SSH、远程桌面等高危远程服务后再发起针对性攻击。护卫神.防入侵系统的防扫描模块可实现对异常端口探测行为的毫秒级识别拦截:
● 对短时间内连续发起大量不同端口连接尝试的扫描源自动标记,无需人工配置规则就能直接冻结其访问权限,避免服务器端口资产暴露在黑客视野中。
● 针对远程服务端口的高频探测行为单独优化识别规则,避免扫描器快速遍历22、3389等常用远程端口后直接定位目标可利用的脆弱服务。
● 完整留存所有端口探测的请求快照记录,清晰记录扫描源IP、探测的端口范围、访问时间戳等全维度信息,不用零散拼凑系统日志就能完整还原黑客踩点的完整路径。
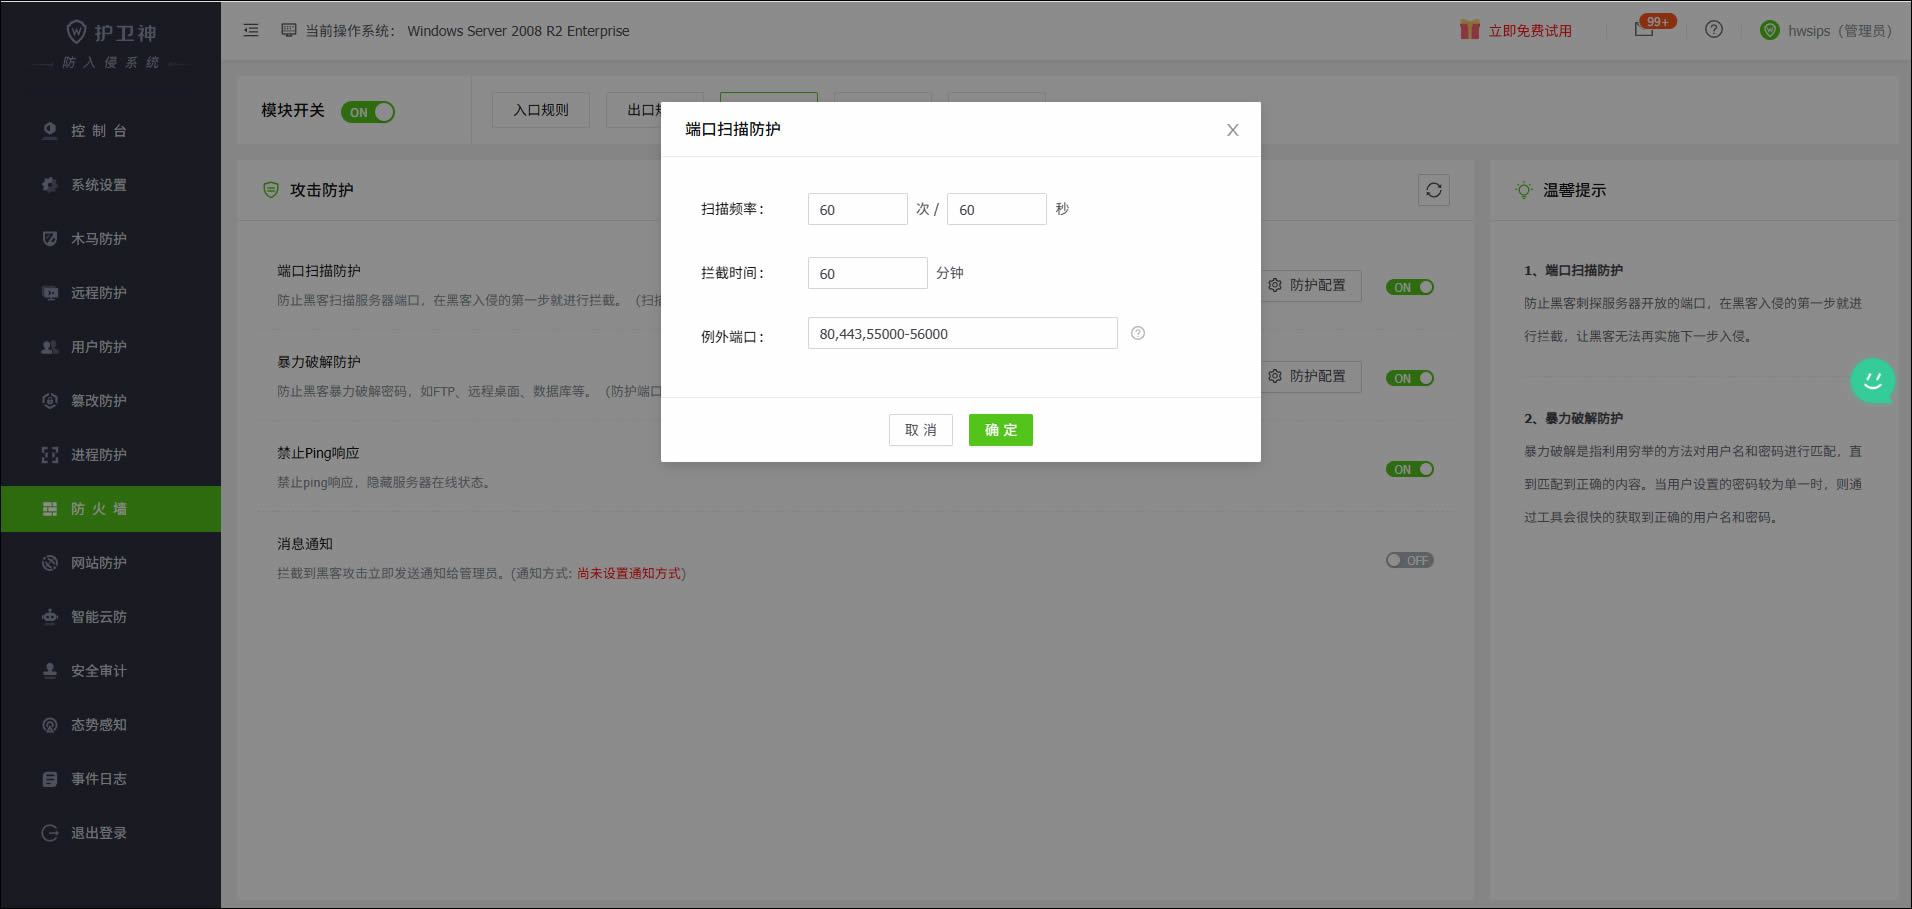
(护卫神端口扫描防护)
三、前置信任过滤:内置全球恶意IP库精准阻断高危访问
护卫神.防入侵系统内置持续更新的全球威胁情报恶意IP库,从根源上把有已知入侵前科的高危访问源直接拦在服务器之外:
● 威胁库实时同步全球安全社区披露的扫描源、暴力破解源、已知僵尸网络IP、漏洞利用源数据,针对此类IP直接拒绝所有访问请求,从源头砍掉90%以上的低价值恶意访问流量。
● 恶意IP库会根据最新的sshhole漏洞利用源数据实时更新,近期出现过该漏洞探测行为的IP都会被直接拦截,避免服务器直接接触已知的攻击源。
● 黑白名单联动机制支持管理员自主添加可信IP到白名单,完全不受全局拦截规则影响,同时可以临时自定义拉黑特定可疑IP,灵活适配不同业务场景的防护需求。
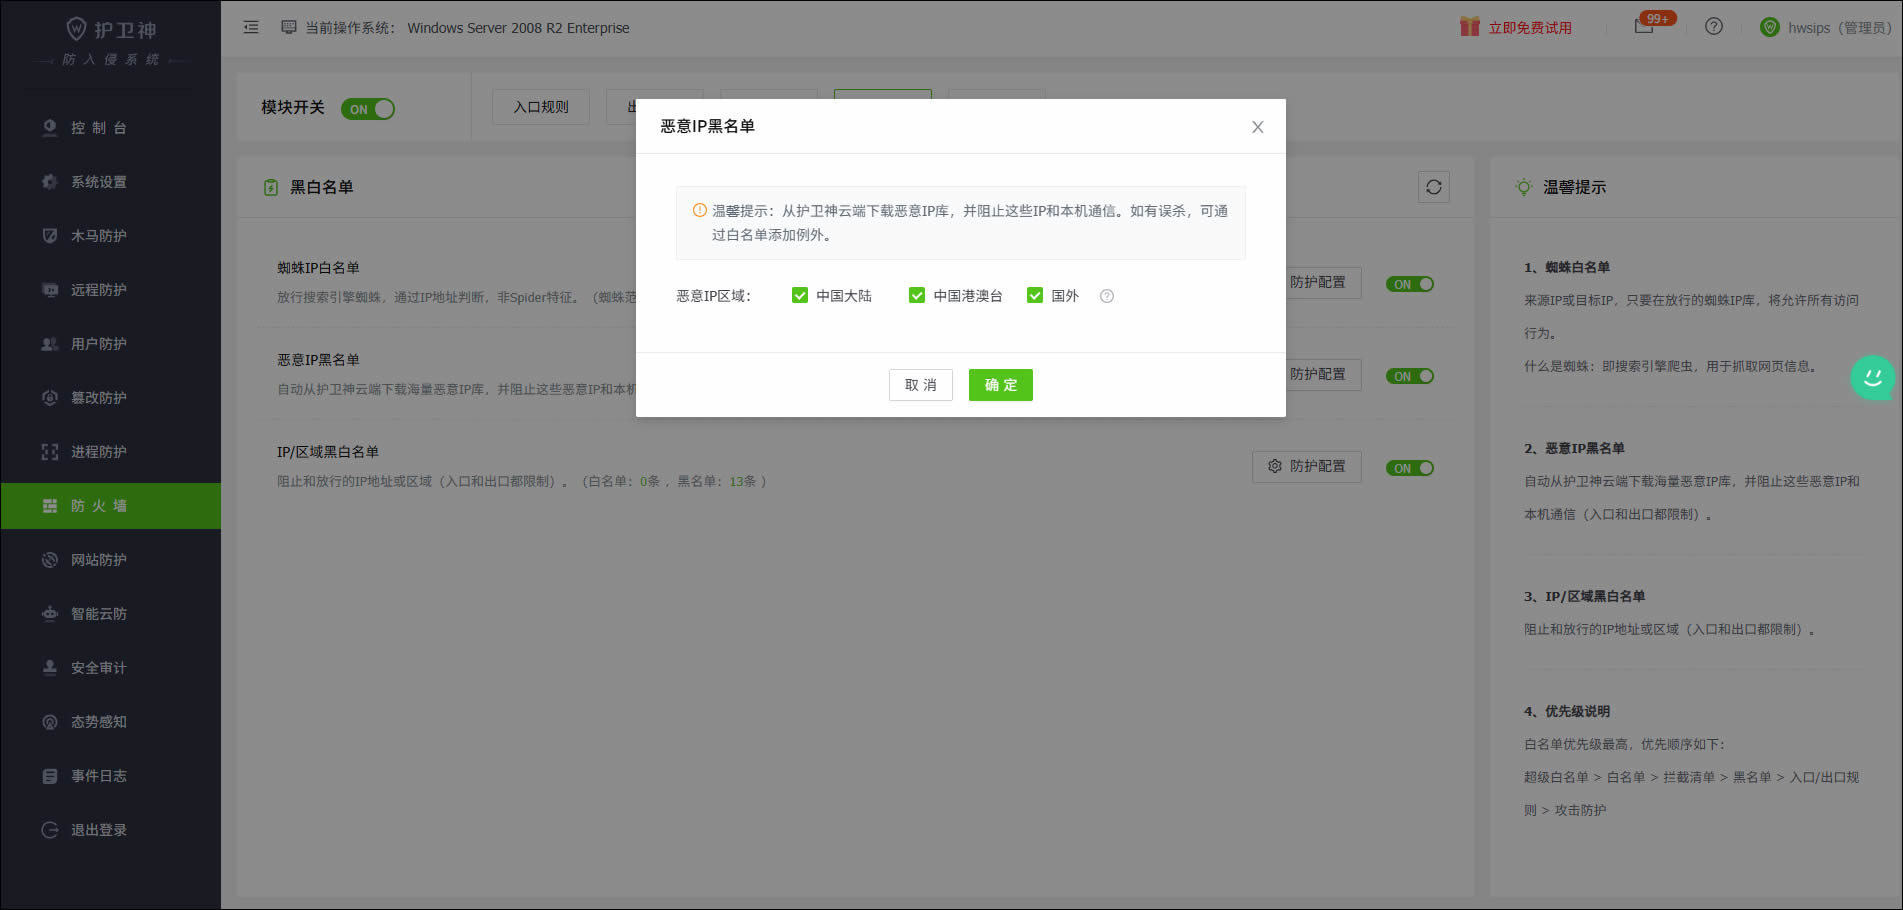
(护卫神恶意IP库)
四、暴力破解专项防护:远程桌面与SSH登录行为全程管控
针对远程接入场景最高发的暴力破解攻击,护卫神.防入侵系统的专项防护能力可实时识别枚举账户密码的异常行为,彻底堵死爆破登录通道:
● 对远程桌面的连续错误密码提交行为设置阈值告警,超过设定尝试次数后自动封禁攻击源IP,哪怕黑客手握常见的弱口令字典也无法完成破解。
● 所有远程登录的尝试记录全留存,包括登录账户、源IP、提交时间、认证结果等明细信息,出现异常登录时可快速回溯完整行为链路。
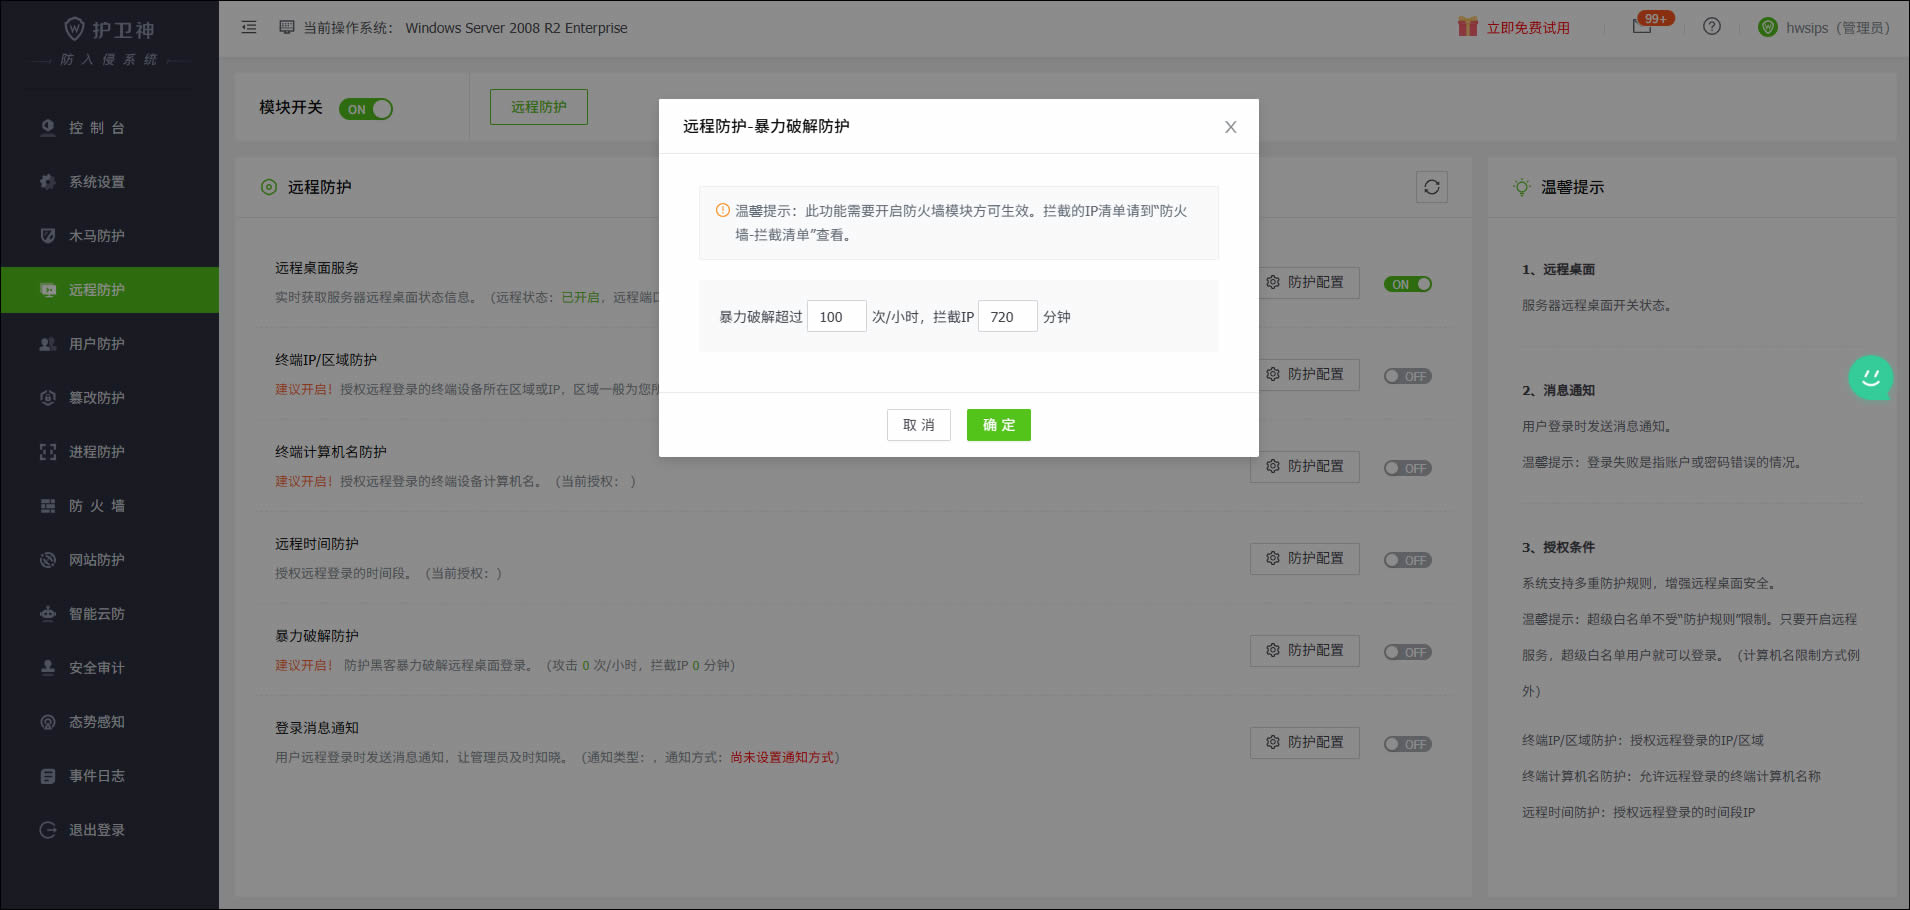
(护卫神远程桌面暴力破解防护)
五、精准准入管控:远程端口访问区域与IP白名单限制
护卫神.防入侵系统通过精细化的访问控制规则,直接实现最小权限的远程接入限制,彻底杜绝非授权IP触碰远程服务端口:
● 支持自定义规则限定远程服务端口的可访问区域,仅允许指定办公网段、固定IP,或者区域(例如你所在城市),连接服务器的22、3389等远程端口,公网其他所有陌生IP尝试连接时直接被拦截,从物理层面把远程服务隐藏在公网视野之外。
● 不用修改系统底层防火墙配置,直接在防护系统的可视化面板里配置访问规则即可生效,完全避免手工配置iptables、firewalld出现规则错误导致远程管理中断的风险。
● 适配sshhole漏洞的特殊防护需求,即使用户暂未完成OpenSSH的补丁升级,也可以通过配置仅允许指定运维办公IP访问22端口,直接把公网攻击者完全排除在可触发漏洞的访问范围之外,为漏洞排查升级争取充足缓冲时间。
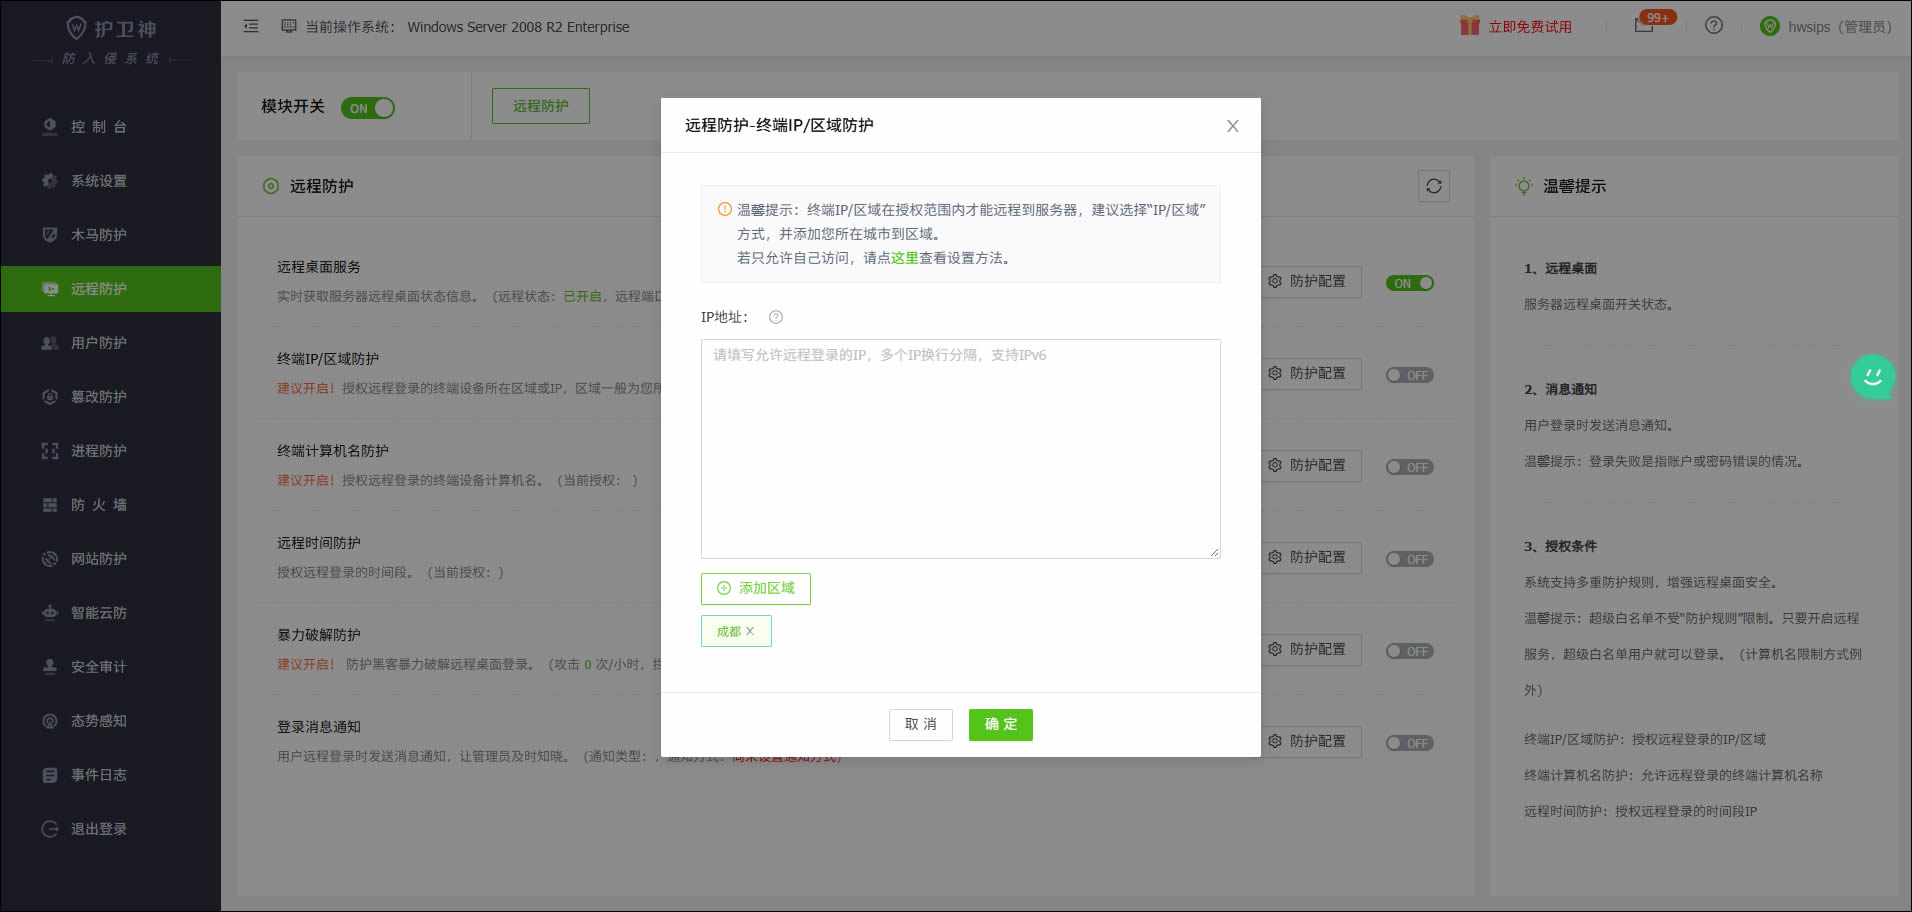
(护卫神远程终端区域限制)
安全防护从来不是只能依赖升级补丁的单一路径,护卫神.防入侵系统通过多层纵深的远程防护能力,为还未完成OpenSSH版本升级的脆弱服务器构建出一道坚固的临时防护屏障。四层防护能力逐层递进,从探测、攻击尝试到入侵落地全链路阻断sshhole漏洞的利用可能性,在漏洞大规模武器化扩散前,提前帮服务器牢牢守住安全底线,既可以针对性防护本次的sshhole高危漏洞,也能长期覆盖所有远程服务的共性安全风险,无需复杂运维操作就能让服务器的远程接入侧的安全等级提升至最高级别。