做网站运维的人大多都有过类似经历:刚补完一个SQL注入漏洞,没过几天又发现站点被XSS跨站脚本攻击盯上,改代码、打补丁、排查日志忙到深夜,转头又有新的注入攻击从参数缝隙钻进来。尤其是很多开源CMS、电商系统和博客程序,即便官方不断更新补丁,日常运营中依然会面临各类注入风险,稍有疏忽就可能导致数据泄露、页面被篡改,甚至服务器被黑客拿下。
很多人第一反应是翻遍程序源码改过滤规则,花大量时间给每个接口加校验,不仅耗时耗力,稍有不慎还可能改出更多兼容问题。而护卫神防入侵系统的WAF防护模块,不用修改一行业务代码,通过内置的成熟防护规则,就能实现对SQL注入和XSS反射注入的一键拦截,从访问入口就把恶意请求挡在门外。
双重防护机制,覆盖全链路注入风险
护卫神的防护体系不是单一的规则匹配,而是结合了主机防火墙与Web应用防火墙的双重能力,对每一次网站访问请求进行全流程校验:
- 针对SQL注入攻击:系统会对GET、POST、HEAD等全类型请求的参数进行深度检测,识别拼接的恶意SQL语句、特殊字符绕过、编码变形注入等常见攻击手法,哪怕是经过编码伪装的注入请求,也能在进入业务程序前就被拦截下来,避免数据库被拖库、数据被篡改。
- 针对XSS反射注入攻击:系统会自动检测请求中携带的恶意脚本标签、跨站 payload,不管是普通的弹窗类XSS,还是用来窃取用户Cookie、跳转恶意页面的反射型攻击,都会被直接阻断,防止访客访问站点时被植入恶意脚本,保障网站用户的访问安全。
零代码开启,几步完成全站点防护
不需要复杂的开发调试,也不用调整现有业务架构,运维人员只需要简单几步操作,就能快速开启全站注入防护:
1. 安装护卫神防入侵系统后,进入Web应用防护管理界面,开启SQL注入防护和XSS跨站防护模块;
2. 针对自己使用的CMS、电商系统或博客程序,选择对应的内置防篡改规则模板,系统会自动适配该程序的常见注入风险点;
3. 确认防护规则生效后,所有访问站点的请求都会先经过WAF层的安全校验,恶意注入请求会被直接拦截,正常用户的访问完全不受影响。
整个过程不需要修改任何一行网站代码,几分钟就能完成部署,对业务零侵入,同时还能同步开启后台访问保护、恶意IP拦截等配套功能,从多个维度加固站点安全。
可视化溯源,攻击情况一目了然
开启防护后,系统自带的可视化攻击溯源大屏会实时展示所有拦截记录,你可以清晰看到每一次注入攻击的来源IP、攻击类型、触发时间和请求内容,不用再手动翻找服务器日志排查攻击行为。遇到高频攻击的恶意IP,系统还会自动加入黑名单进行拦截,从根源上减少重复的注入扫描行为。
对于日常要维护多个站点的运维人员来说,不用再逐个站点排查注入漏洞、反复打补丁,通过护卫神的集中管理面板,就能统一给所有站点开启注入防护,大幅降低运维工作量,不用再熬夜盯着漏洞公告赶补丁,就能把SQL注入和XSS反射注入的风险牢牢挡在站点之外。
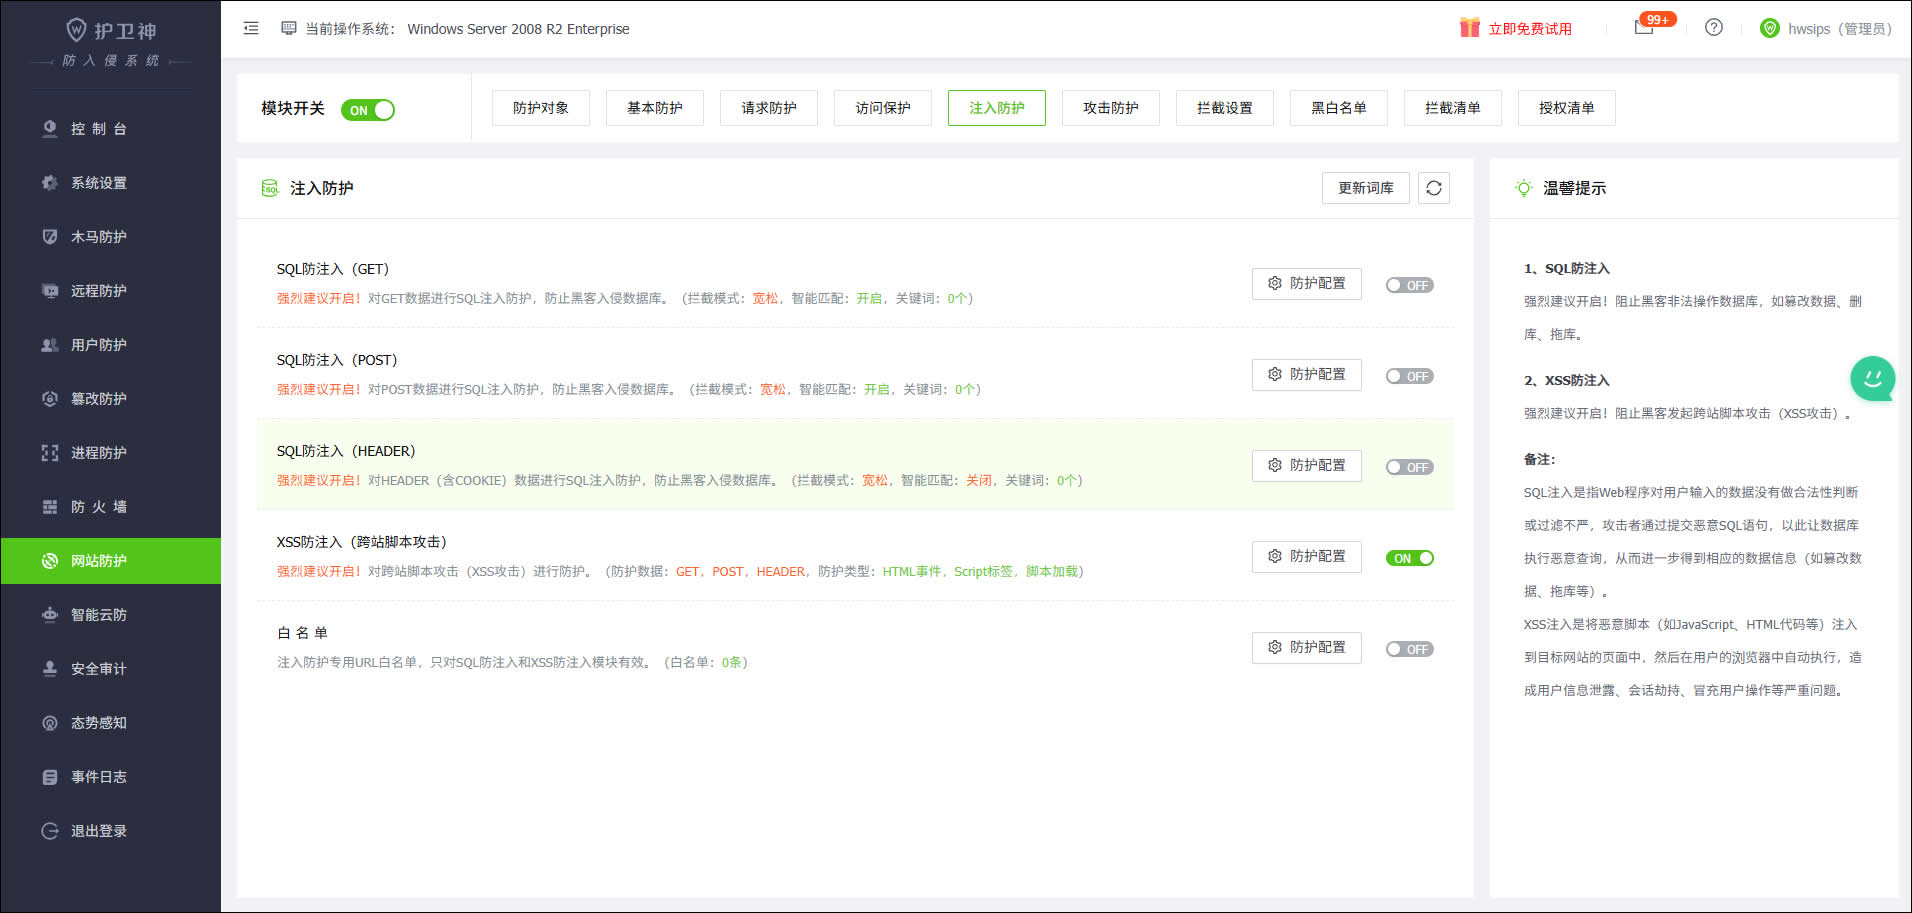
(护卫神SQL注入防护)