在网站安全运维的日常工作里,漏洞扫描始终是黑客发起入侵的第一步。不少管理员以为只要把常用端口改个位数、给后台设置复杂密码,就能挡住扫描探测,却忽略了一个现实:黑客手里的自动化扫描工具,能在短时间内对上万个IP发起全端口遍历,从404路径、后台目录、已知CMS漏洞点到未打补丁的组件版本,一点点把网站的薄弱点全部扒出来。
很多时候网站被入侵,不是因为代码写得特别差,而是黑客通过持续扫描,找到了一个被你遗忘的小漏洞——比如一个没删除的测试页面、一个版本老旧的开源插件、一个权限配置失误的上传目录,最终顺着这个口子拿下整台服务器的控制权。传统的防护方式往往只能定期更新漏洞补丁,不仅耗时间,还很容易因为疏漏留下可乘之机。
护卫神针对黑客扫描的典型行为特征,把多年服务器安全防护经验沉淀成了一键防护能力,不用你逐行修改代码,不用你反复调试复杂的防火墙规则,在界面上一键开启防护模块,就能从多个维度拦截黑客的扫描行为。
它会自动识别常见的扫描工具特征、高频探测行为和恶意扫描IP,对短时间内发起大量异常请求的访问源进行快速识别和拦截,避免网站的路径、端口和漏洞信息被批量爬取。同时配套的请求快照功能,能完整捕获GET、POST、HEAD全参数内容,把每一次可疑探测行为都完整记录下来,让你清晰看到黑客在尝试探测哪些路径、测试哪些漏洞,不用再靠零散的日志碎片拼凑攻击线索。
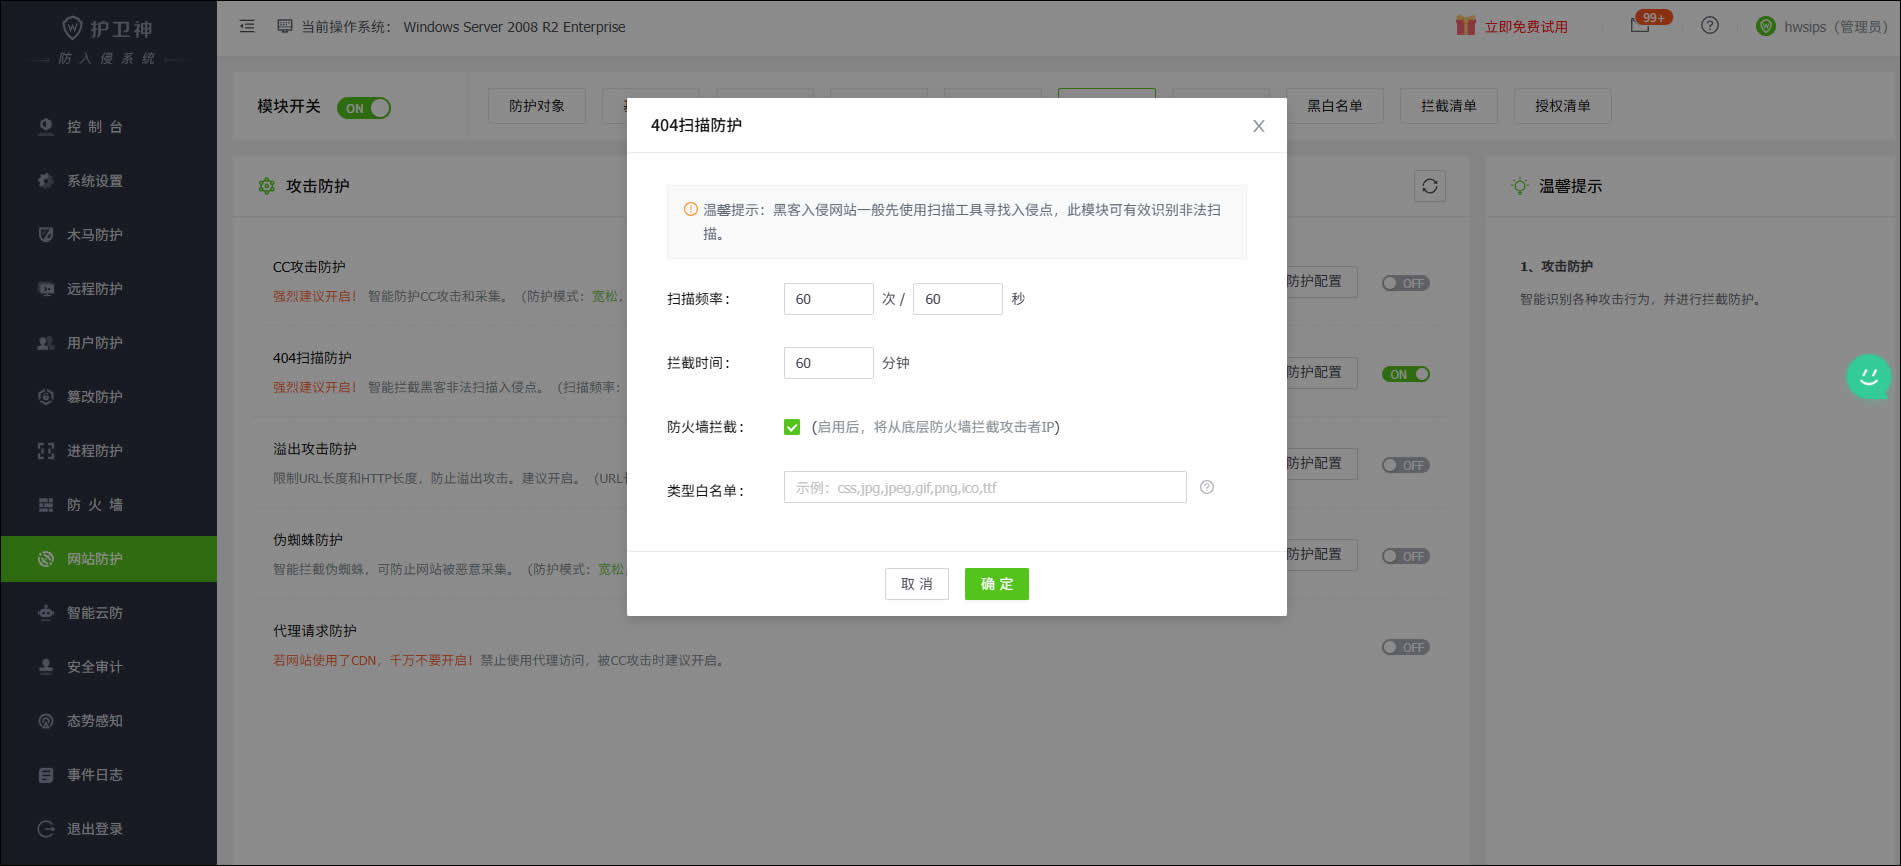
针对网站常见的404扫描、后台目录爆破、伪蜘蛛恶意爬取等扫描场景,护卫神也做了针对性的防护优化:
对短时间内大量访问不存在路径的扫描行为自动识别拦截,避免网站目录结构被完整探测;
对伪装成搜索引擎爬虫的恶意扫描请求进行特征校验,只放行白名单内的正规蜘蛛,防止网站敏感路径被批量爬取;
结合全球威胁监测网的海量恶意IP库,从根源上阻断已经有过扫描、攻击前科的IP访问,大幅减少外部探测的基数。
对很多运维人员来说,不需要再熬夜盯着日志排查扫描痕迹,也不用在多个安全工具之间来回切换配置,护卫神把防扫描的能力做成了开箱即用的功能,帮你在黑客动手之前,先把漏洞探测的路径彻底堵上,从源头降低网站被入侵的风险。