在网站运维的实际场景中,很多企业的内部业务系统、区域专属服务站点,并不需要面向全球所有用户开放。大量非目标区域的无关访问,不仅会挤占服务器带宽资源,还会让站点暴露在端口扫描、暴力破解、爬虫批量抓取等安全风险之下。传统的通过修改网站代码、手动维护IP段黑名单的方式,不仅配置门槛高,还很容易出现规则遗漏,很难实现精准的区域访问管控。
依托护卫神全新开发的“URL防护”模块,无需改动网站任何底层代码,也不用自行搜集整理海量IP区域数据,通过可视化的规则配置界面,就能快速为不同URL路径添加独立的防护规则,精准实现“仅指定地区可访问”的精细化管控,从访问入口直接过滤所有非授权区域的请求,大幅降低站点的暴露风险。
全路径区域访问限制配置
如果你的业务站点本身仅面向固定几个省市的内部用户开放,不需要对外公开,就可以直接在URL防护模块中配置全站级的区域访问规则。
登录护卫神.防入侵系统管理面板,在左侧菜单栏找到“网站防护”,然后进入“URL防护”模块,点击“添加规则”按钮,弹出配置窗口。
在规则配置弹窗的“基本设置”标签页中,勾选“启用规则”选项,为这条规则设置清晰易识别的规则名称,比如“仅指定区域访问全站”。
在防护地址栏填写你需要管控的站点域名,比如示例中的www.hws.com,如果要覆盖全站所有路径,无需额外填写子路径,规则会自动对该域名下的所有请求生效。
防护模式选择“拦截访问”,防护范围勾选“防护所有,以下放行”,这意味着除了你后续指定的授权区域之外,所有其他地区的访问请求都会被直接拦截。
在“放行的区域”配置区域,点击底部的“添加区域”按钮,在弹出的区域选择器中勾选你允许访问的国家、省份或城市,护卫神内置了持续更新的精准IP区域库,国外精确到国家和大洲,国内覆盖全部省、自治区、直辖市,还提供中国大陆、港澳台、局域网等快捷选项,完全省去手动维护IP段的繁琐工作。
确认所有配置无误后,点击“确定”保存规则,防护即刻生效。此时非授权区域的用户发起的所有请求,都会被系统直接拦截,根本无法和站点建立有效连接,从根源上避免黑客对站点发起的扫描和入侵尝试。
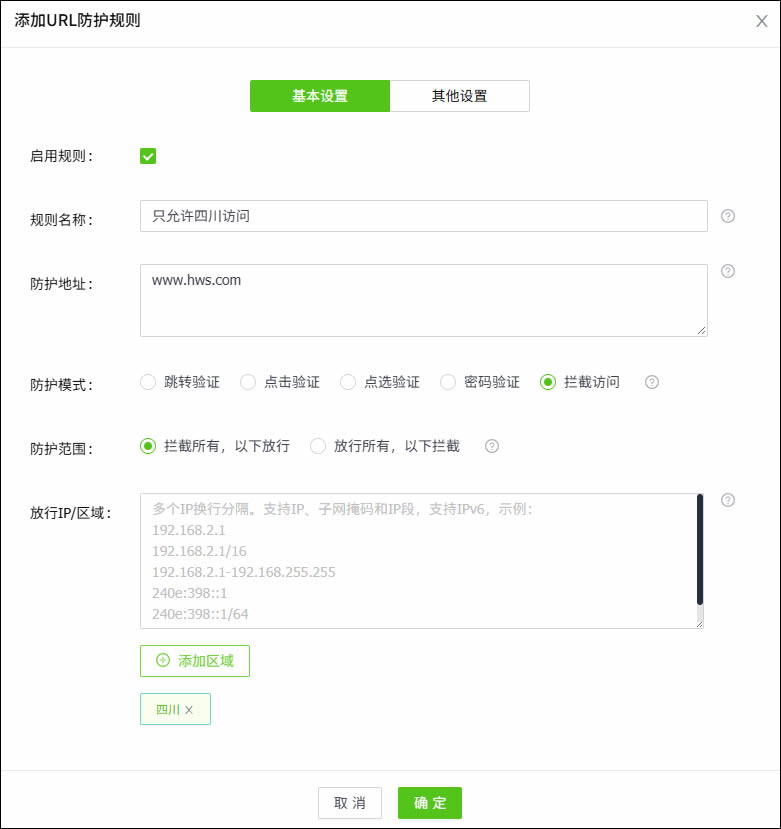
(只允许四川地区访问网站)
网站后台专属防护配置
很多对外公开的网站,前台内容需要面向全球用户开放,但后台目录、内部资料下载目录等敏感路径,必须严格限定在指定区域访问,避免这些核心路径暴露在公网中被黑客批量扫描攻击。这种场景下,同样可以通过URL防护模块的路径级规则实现精准管控。
再次进入URL防护模块的添加规则界面,为这条规则命名为“内部路径区域限制”。
在防护地址栏填写需要管控的后台路径,比如:www.hws.com/download/,规则将仅对该子路径下的所有请求生效,不会影响站点其他公开页面的正常访问。
防护模式选择“密码验证”,防护范围保持“防护所有,以下放行”,非授权区域的用户访问该路径时,不会直接被拦截,而是需要用户输入授权密码验证才能继续访问,兼顾安全性和临时访问的灵活性。
在放行区域中勾选仅允许访问该后台路径的指定省市,其余所有地区的IP访问该路径时,都需要完成二次验证才能进入。
保存规则后,前台普通页面不做任何区域限制,普通用户可以正常浏览网站内容,完全不影响对外业务开展,同时把后台的访问入口牢牢限制在指定区域内,形成双重安全屏障。
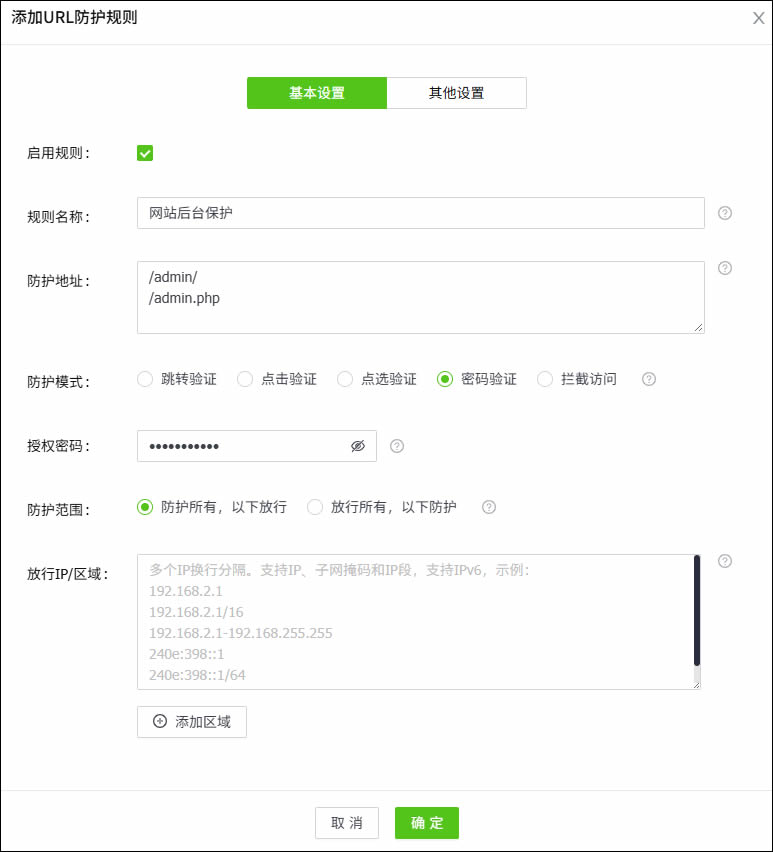
(网站后台保护,采用密码模式)
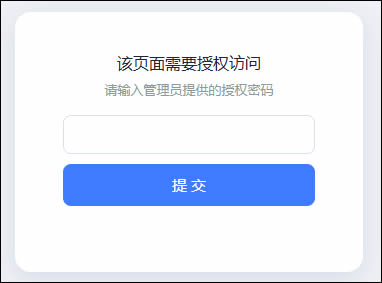
(所有人进后台,都必须二次密码验证)
特殊场景的灵活适配方案
对于管理员经常出差、办公网络IP动态变化的场景,哪怕限定了指定省市访问,也可能遇到临时IP不在授权区域内无法登录的问题,URL防护模块可以通过灵活的配置选项形成兜底防护机制。
你可以直接在“放行的区域”输入框中,手动添加信任的公网IP、内网IP段,支持IPv4和IPv6地址,这些IP将不受区域规则的限制,始终可以正常访问站点。
你也可以切换防护模式为“密码验证”,为非授权区域的可信管理员设置专属访问密码,即便身处非授权地区,只要输入正确的验证密码,就可以正常访问受保护的路径,不需要频繁修改区域规则。
支持不同URL配置不同的防护规则
支持添加多条防护规则,为不同URL设置不同的防护规则。所有规则全部独立运行,适配所有主流Web服务器架构,不管是IIS、Apache还是Nginx环境,都能对动态脚本、静态资源、上传文件等所有类型的请求生效,不会出现传统Web服务器配置中常见的防护死角。
整套区域限制功能全部集成在全新的URL防护体系内,不需要额外安装第三方插件,所有拦截日志、访问记录都会完整留存,精确记录访问来源地区、拦截时间、请求路径等核心信息,管理员可以随时回溯访问情况,既满足等保合规的审计要求,又能以最低的运维成本,快速搭建起一道区域访问的安全屏障。
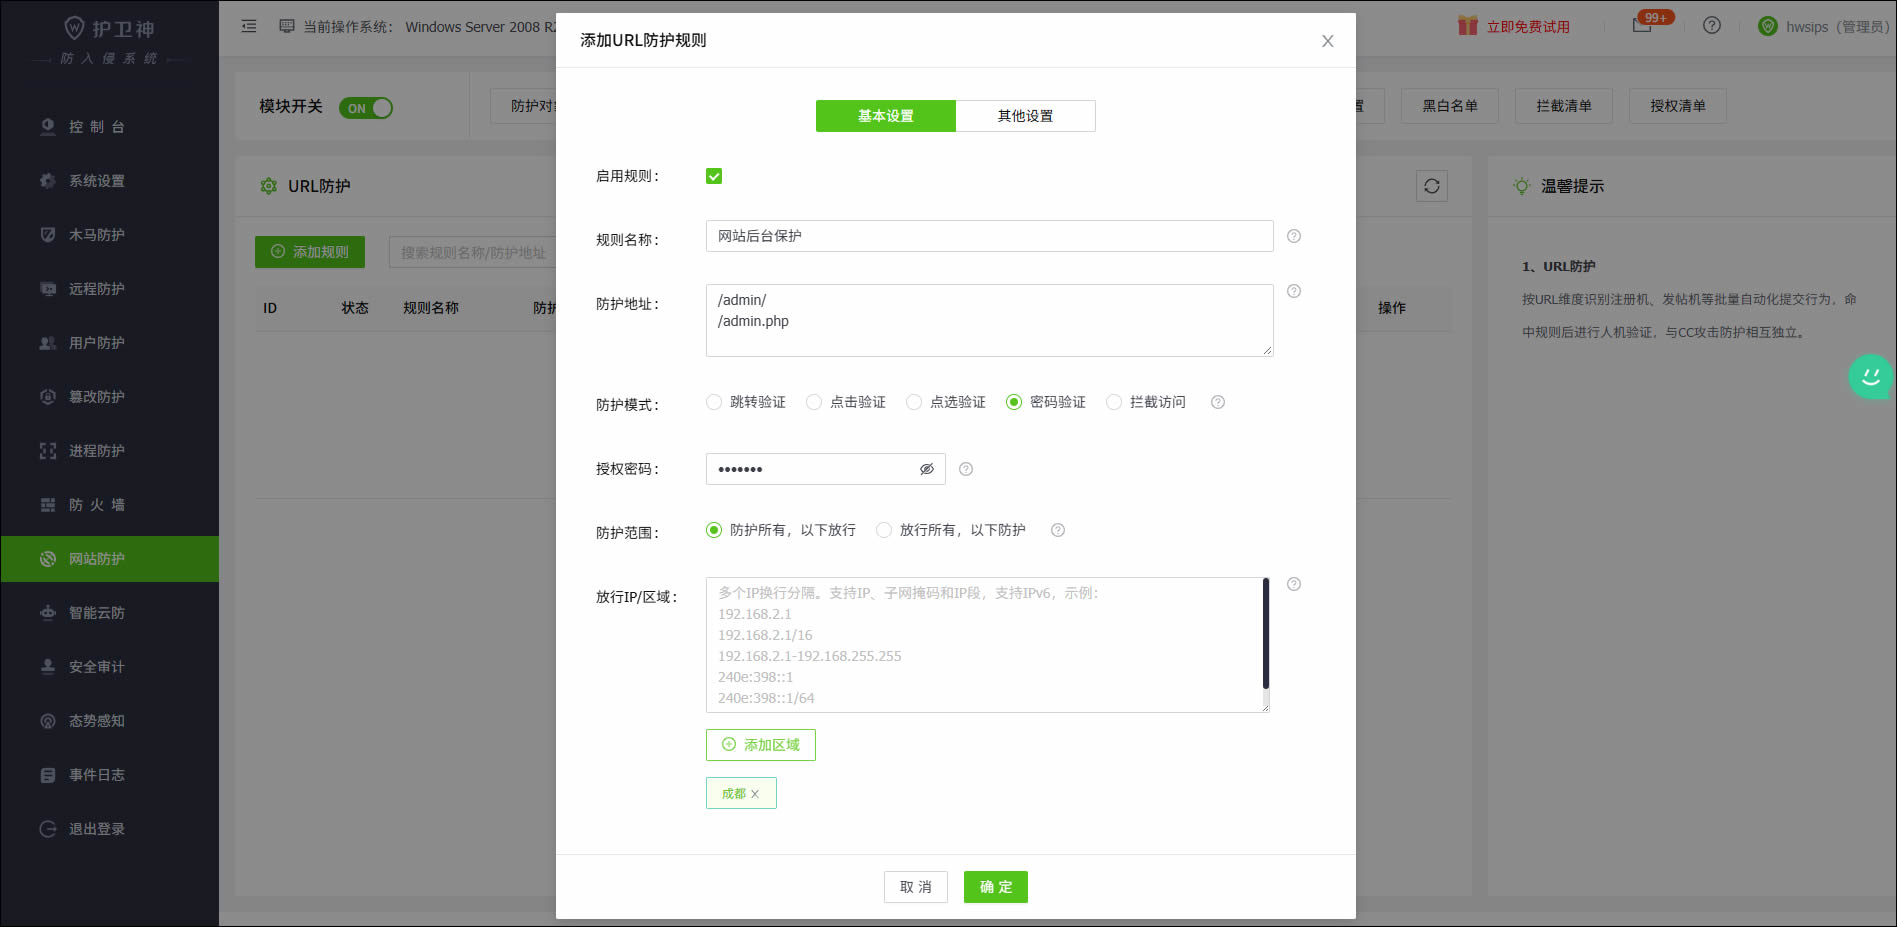
(护卫神URL。除了成都地区,所有人进后台必须二次密码验证)